Die Meldung „Nicht sicher“ heißt, dass die Verbindung zu deiner Website nicht oder nicht vollständig verschlüsselt ist. Meist fehlt das SSL-Zertifikat, es ist abgelaufen, es passt nicht zur aufgerufenen Adresse, oder einzelne Bilder werden noch unverschlüsselt geladen. Welche der vier Ursachen es ist, siehst du an der Art der Warnung und mit einem SSL-Test.
Was bedeutet die Warnung im Browser?
Ein SSL-Zertifikat ist eine Art Ausweis deiner Website. Der Browser prüft ihn bei jedem Aufruf und verschlüsselt danach alles, was zwischen Besucher und Server hin- und hergeht. Erkennbar ist das an https:// vor der Adresse. Geht bei dieser Prüfung etwas schief, warnt der Browser. Die Warnungen sehen unterschiedlich aus, und jede deutet auf eine andere Ursache.
| Was du siehst | Was es meistens heißt |
|---|---|
| Die Seite lädt, links in der Adresszeile steht „Nicht sicher“ | Die Seite läuft über http://, ohne Verschlüsselung |
Eine ganze Warnseite vor der Website, darunter ein Code wie NET::ERR_CERT_DATE_INVALID | Das Zertifikat ist abgelaufen |
Eine Warnseite mit NET::ERR_CERT_COMMON_NAME_INVALID | Das Zertifikat gilt für eine andere Adresse |
Die Seite lädt mit https://, aber je nach Browser fehlt das Schloss, es hat ein Warnzeichen oder einzelne Bilder fehlen | Einzelne Bilder oder Skripte kommen noch über http:// |
Die Codes stammen aus Chrome und Edge. Firefox schreibt über die Warnseite „Warnung: Mögliches Sicherheitsrisiko erkannt“ und nennt Codes wie SEC_ERROR_EXPIRED_CERTIFICATE für ein abgelaufenes Zertifikat. Den Code findest du meist erst nach einem Klick auf „Erweitert“.
Chrome zeigt seit Version 117 aus dem Herbst 2023 statt des Schlosses ein Symbol mit zwei Schiebereglern. Klickst du darauf, siehst du, ob die Verbindung sicher ist und welches Zertifikat die Seite nutzt.
Die vier häufigsten Ursachen
Kein Zertifikat. Die Website ist nur über http:// erreichbar. Das betrifft vor allem alte Seiten, die seit Jahren niemand angefasst hat.
Zertifikat abgelaufen. Zertifikate gelten nur eine begrenzte Zeit, die kostenlosen von Let’s Encrypt derzeit 90 Tage. Normalerweise verlängert der Server sie selbst. Klappt das einmal nicht, steht am nächsten Morgen die Warnseite vor deiner Website.
Zertifikat passt nicht zur Adresse. Das Zertifikat gilt nur für deine-domain.de, aufgerufen wird aber www.deine-domain.de. Oder umgekehrt. Für den Browser sind das zwei verschiedene Adressen.
Gemischte Inhalte. Die Seite selbst ist verschlüsselt, aber ein Bild, eine Schrift oder ein Skript wird noch über http:// geladen. Oft steckt die alte Adresse fest in einem Text oder einer Einstellung.
Wie du diese Fehler in Plesk behebst, steht Schritt für Schritt im Artikel SSL-Zertifikat in Plesk einrichten.
So findest du die Ursache in zwei Minuten
- Vier Adressen aufrufen.
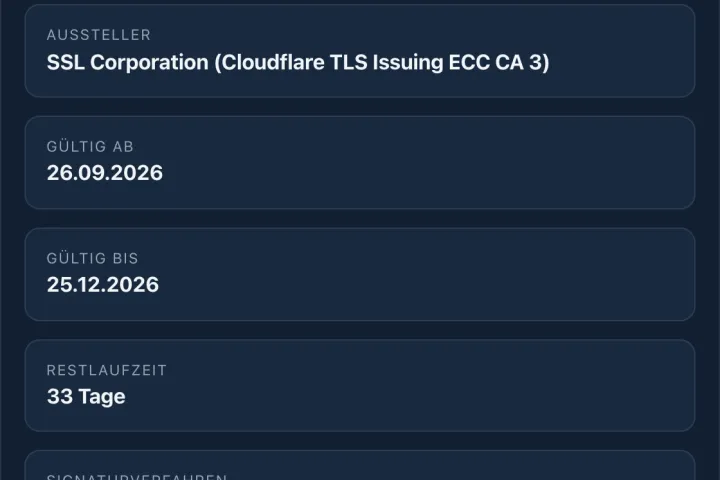
http://deine-domain.de,https://deine-domain.deund beides noch einmal mitwww.davor. Am besten in einem privaten Fenster, damit der Browser nichts aus dem Speicher nimmt. - Den SSL-Test laufen lassen. Der kostenlose SSL-Test von Lotswerk zeigt Aussteller, Ablaufdatum und Restlaufzeit, ob der aufgerufene Name im Zertifikat steht und ob
http://aufhttps://umgeleitet wird. - Bei fehlendem Schloss die Konsole öffnen. Mit F12 öffnest du die Entwicklerwerkzeuge des Browsers. Unter „Konsole“ steht bei gemischten Inhalten eine Meldung mit „Mixed Content“ und der genauen Adresse des Bildes oder Skripts.
- Alle vier Adressen landen ohne Warnung bei https: Alles in Ordnung.
- Nur die www-Adresse warnt: Das Zertifikat deckt www nicht ab.
- Die http-Adresse bleibt bei http: Es fehlt die Weiterleitung auf https.
- Der SSL-Test zeigt ein Datum in der Vergangenheit: Das Zertifikat ist abgelaufen und wurde nicht verlängert.
Warnungen gefahrlos ansehen
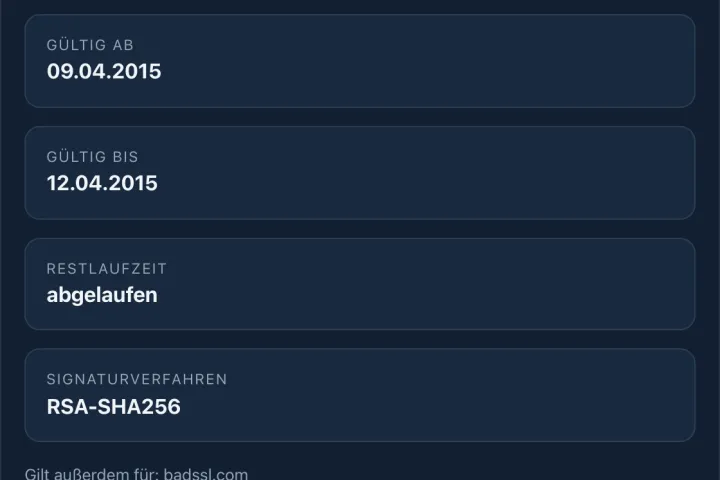
Wie die einzelnen Warnungen aussehen, kannst du auf badssl.com ausprobieren. Die Seite ist ein öffentliches Testprojekt mit Unteradressen, die absichtlich kaputt sind. expired.badssl.com hat ein abgelaufenes Zertifikat, wrong.host.badssl.com eines für die falsche Adresse, mixed.badssl.com lädt gemischte Inhalte und http.badssl.com ist gar nicht verschlüsselt. Gib dort nichts ein, schau dir nur die Warnungen an.
Was Chrome bei Seiten ohne HTTPS ändert
Google hat angekündigt, dass Chrome ab Version 154 im Oktober 2026 standardmäßig nachfragt, bevor es eine öffentliche Website ohne HTTPS zum ersten Mal öffnet. Aus dem kleinen Hinweis in der Adresszeile wird dann eine Warnseite, die Besucher erst wegklicken müssen.
Typische Fehler
Besuchern raten, die Warnung wegzuklicken. Über „Erweitert“ kommt man zwar weiter. Wer das bei deiner Seite lernt, klickt es auch bei einer gefälschten Bankseite weg. Und ein Formular füllt dort kaum jemand aus.
Nur die Startseite prüfen. Gemischte Inhalte stecken oft in alten Beiträgen oder Unterseiten, die Warnung für www nur in der www-Adresse.
Ein teures Zertifikat kaufen. Ist das alte abgelaufen, wurde meist nur die automatische Verlängerung unterbrochen, etwa nach einem Umzug. Ein gekauftes Zertifikat verschlüsselt nicht besser. Worauf du beim Umzug achten musst, steht unter Hosting wechseln, ohne dass Mails verloren gehen.
Die Uhr übersehen. Meldet nur ein einziger Besucher ein abgelaufenes Zertifikat, geht oft nur seine Geräteuhr falsch.
Häufige Fragen
Ist meine Website gefährlich, wenn „Nicht sicher“ dasteht?
⌄
Ist meine Website gefährlich, wenn „Nicht sicher“ dasteht?
Meist nicht. Die Warnung sagt nur, dass die Verbindung nicht oder nicht ganz verschlüsselt ist. Wer dort ein Formular ausfüllt, schickt seine Angaben aber unter Umständen lesbar durchs Netz. Deshalb gehört das zügig behoben.
Warum sieht nur ein Besucher die Warnung?
⌄
Warum sieht nur ein Besucher die Warnung?
Oft geht bei ihm die Uhr falsch. Steht das Datum auf seinem Gerät Jahre daneben, hält der Browser jedes Zertifikat für abgelaufen. Mehr zu Fehlern, die nur bei einzelnen Besuchern auftreten, im Artikel Website nur bei mir nicht erreichbar.
Kostet ein SSL-Zertifikat Geld?
⌄
Kostet ein SSL-Zertifikat Geld?
Nein, für fast alle Websites reicht ein kostenloses Zertifikat von Let’s Encrypt. Die meisten Hoster stellen es mit wenigen Klicks aus und verlängern es automatisch.
Heißt das Schloss, dass eine Website seriös ist?
⌄
Heißt das Schloss, dass eine Website seriös ist?
Nein. Es zeigt nur, dass die Verbindung verschlüsselt ist. Auch Betrüger nutzen Zertifikate. Google hat das Schloss in Chrome 2023 auch deshalb durch ein neutrales Symbol ersetzt.
Was ist badssl.com?
⌄
Was ist badssl.com?
Eine öffentliche Testseite mit Unteradressen, die absichtlich kaputte Zertifikate haben. Dort kannst du dir die Warnungen der Browser ansehen, ohne eine echte Website zu besuchen.
Ablaufdatum und abgedeckte Namen des Zertifikats, danach die Weiterleitung von http auf https:
openssl s_client -connect deine-domain.de:443 -servername deine-domain.de </dev/null 2>/dev/null \
  | openssl x509 -noout -dates -ext subjectAltName
curl -sI http://deine-domain.de | grep -i -E '^(HTTP|location)'
Bei WordPress findet WP-CLI alte http-Adressen in der Datenbank. Erst mit --dry-run ansehen, dann ohne ausführen:
wp search-replace 'http://deine-domain.de' 'https://deine-domain.de' --dry-runWas ich bei Domain, DNS und SSL übernehme, steht unter Server, Plesk & Hosting.
Zum Kontakt