Bei einem WoltLab-Forum stecken die größten Risiken meist in Plugins von anderen Anbietern, in verschobenen Updates und in Rechten, die zu großzügig verteilt sind. Eine Prüfung in einem echten Forum hat genau das gezeigt. Am Ende dieses Artikels steht eine Liste, die du in einer halben Stunde abarbeiten kannst.
Wie es zu der Prüfung kam
Ein Mitglied meldete sich beim Forenbetreiber. Es bekam nachts mehrere Werbemails von wechselnden Absendern und hatte sich kurz vorher im Forum angemeldet. Die Frage war berechtigt: Hat das Forum meine Mailadresse verloren?
Die Mails kamen nicht vom Forum. Das zeigten ihre Kopfzeilen, also der technische Briefumschlag jeder Mail. Verschickt hatte sie ein Rechner in einem fremden Rechenzentrum. Die Adresse des Mitglieds war außerdem leicht zu erraten.
Trotzdem wurde das Forum gründlich geprüft. Wer so eine Frage stellt, verdient eine ehrliche Antwort.
Was alles geprüft wurde
- Der Ordner für hochgeladene Dateien. Dort dürfen nur Bilder und Anhänge liegen, keine Programmdateien. Gefunden: nichts Verdächtiges.
- Die Mail-Warteschlange des Forums. Wäre das Forum für Spam missbraucht worden, stünden dort Tausende Mails. Gefunden: leer.
- Die Liste der Administratoren. Ein Angreifer legt sich gern ein eigenes Admin-Konto an. Gefunden: nur bekannte Personen.
- Das Fehlerprotokoll. Angriffe auf die Datenbank hinterlassen dort oft typische Fehlermeldungen. Gefunden: nur harmlose Einträge.
- Die Plugins von anderen Anbietern. In diesem Forum waren es 51 Stück. Hier gab es einen echten Fund.
Zwei Plugins mit zu offenen Türen
Ein Plugin ist eine Erweiterung, die dem Forum neue Funktionen gibt, zum Beispiel Lesezeichen oder eine Statistik. Damit das funktioniert, nimmt das Plugin Befehle aus dem Browser der Mitglieder an: „Lege ein Lesezeichen an“, „Speichere diesen Eintrag“.
Zwei Plugins nahmen solche Befehle von jedem angemeldeten Mitglied an und prüften nicht genau genug, was darin stand. Bis zur WoltLab-Version 6.2.7 hat auch der Kern von WoltLab das nicht abgefangen. Damit hätte jedes Mitglied über diese Plugins eigene Befehle an die Datenbank schicken können. Fachleute nennen das SQL-Injection. Im schlimmsten Fall lassen sich damit Daten aus dem ganzen Forum auslesen.
Seit Version 6.2.7 fängt WoltLab das selbst ab, und das Forum war zum Zeitpunkt der Prüfung längst auf neuerem Stand. Offen stand die Lücke aber, bis es Anfang September aktualisiert wurde. Bei einem der beiden Plugins war das rund ein Jahr.
Die Logs waren zu kurz
Ob jemand die Lücke genutzt hat, ließ sich nicht mehr feststellen. Die Zugriffsprotokolle des Servers, also die Liste, wer wann welche Seite aufgerufen hat, reichten nur zehn Tage zurück. Was davor passiert ist, war nicht mehr nachzuvollziehen.
Für das Mitglied, das sich gemeldet hatte, gab es trotzdem eine klare Antwort. Es hatte sich erst im Oktober angemeldet, also nach dem Update. Seine Adresse konnte über diese Lücke gar nicht abgeflossen sein. Für ältere Mitglieder bleibt es bei „sehr wahrscheinlich nicht“. Mit längeren Logs wäre auch das eindeutig gewesen.
Typische Fehler bei WoltLab-Foren
Updates aufschieben. Viele Betreiber warten mit Updates, weil sie Ärger mit Plugins fürchten. Hier hat ein kleines Update von 6.2.6 auf 6.2.7 eine Lücke in zwei fremden Plugins geschlossen. Der Fehler lag gar nicht bei WoltLab.
Alte Plugins liegen lassen. Jedes installierte Plugin nimmt weiter Befehle an, auch wenn die Funktion niemand mehr nutzt.
Zu viele Leute mit zu vielen Rechten. Moderatoren brauchen selten Zugriff auf alle Mailadressen. Im geprüften Forum hatte nur der Betreiber das Recht, Mailadressen zu sehen und zu exportieren. So soll es sein.
Keine Zwei-Faktor-Anmeldung. Von vier Personen mit erweiterten Rechten nutzte nur eine die Anmeldung mit zweitem Faktor, also zusätzlich einem Code aus einer App auf dem Handy. Ohne ihn reicht ein erratenes oder gestohlenes Passwort.
Liste zum Abhaken
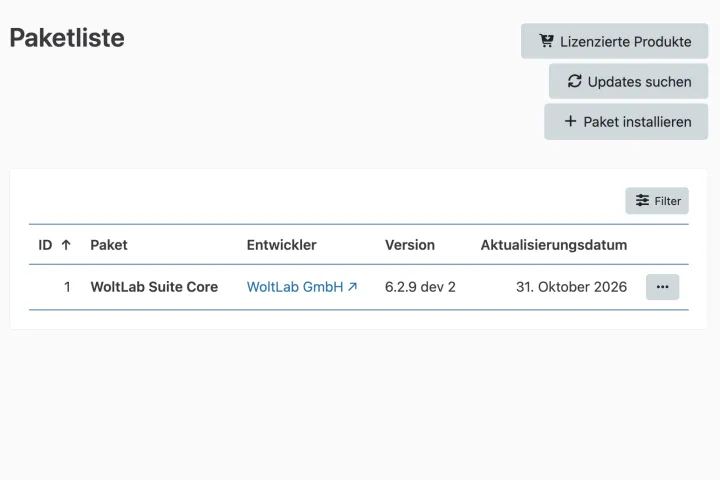
- Version prüfen. Im Administrationsbereich (ACP) die Paketliste öffnen und den Eintrag „WoltLab Suite Core“ suchen. Steht dort 6.2 mit einer Zahl unter 7, sofort aktualisieren.
- Plugins durchgehen. Alles, was nicht mehr gebraucht wird, deinstallieren. Bei Plugins, die seit Jahren kein Update bekommen haben, beim Anbieter nachfragen, ob sie noch gepflegt werden.
- Zwei-Faktor-Anmeldung einschalten, zuerst für dich, dann für alle Moderatoren und Admins. WoltLab bringt sie seit Version 5.4 mit.
- Rechte der Benutzergruppen prüfen. Wer darf Mailadressen sehen, Mitglieder anschreiben, Mitglieder suchen? So wenige Leute wie möglich.
- Mit dem Hoster klären, wie lange Logs aufbewahrt werden. Ein paar Wochen sind üblich. Die Dauer gehört in die Datenschutzerklärung.
- Sicherheitseinstellungen ansehen. Der kostenlose Header-Check von Lotswerk zeigt, welche Schutzeinstellungen dein Forum an Browser schickt.
Häufige Fragen
Ist WoltLab sicher?
⌄
Ist WoltLab sicher?
Der Kern von WoltLab gilt als gut gepflegt und bekommt regelmäßig Sicherheitsupdates. Im beschriebenen Fall lag die Lücke in zwei Plugins von anderen Anbietern. WoltLab hat sie ab Version 6.2.7 von sich aus abgefangen.
Woher weiß ich, welche WoltLab-Version mein Forum hat?
⌄
Woher weiß ich, welche WoltLab-Version mein Forum hat?
Im Administrationsbereich (ACP) in der Paketliste, Eintrag „WoltLab Suite Core“.
Wie erkenne ich, ob mein Forum gehackt wurde?
⌄
Wie erkenne ich, ob mein Forum gehackt wurde?
Typische Hinweise sind unbekannte Admin-Konten, Programmdateien im Upload-Ordner, eine volle Mail-Warteschlange und auffällige Datenbank-Fehler im Fehlerprotokoll. Fehlt das alles, ist ein Einbruch unwahrscheinlich, aber nicht ausgeschlossen.
Sind Plugins aus dem WoltLab-Store nicht geprüft?
⌄
Sind Plugins aus dem WoltLab-Store nicht geprüft?
Der Store prüft eingereichte Plugins, kann aber nicht jede Zeile Code auf jede mögliche Lücke testen. Deshalb lohnt der Blick auf die eigenen Plugins.
Kann ich mein Forum prüfen lassen?
⌄
Kann ich mein Forum prüfen lassen?
Ja. Dafür braucht es Zugang zum Administrationsbereich und zum Server. Die Liste oben ist der erste Schritt, die technischen Einzelheiten für Leute, die PHP lesen können, stehen im Kasten am Ende.
Die Befehle aus dem Browser nehmen in WoltLab-Plugins die Klassen an, deren Name auf Action.class.php endet, meist unter lib/data/. Erben sie von AbstractDatabaseObjectAction, lohnt ein Blick auf $permissionsCreate, $permissionsUpdate, $permissionsDelete und $allowGuestAccess. Steht dort ein Mitgliederrecht wie user.… bei create oder update, sollte die Klasse in validateCreate() oder validateUpdate() genau festlegen, welche Felder sie übernimmt.
Plugins durchsehen, Rechte aufräumen, Updates einspielen: Was ich rund um WoltLab mache, steht unter WoltLab-Plugins, Stile und Apps.
Zum Kontakt