Wenn deine Website Besucher auf Casino-, Pillen- oder Werbeseiten umleitet, ist sie mit hoher Wahrscheinlichkeit gehackt. Typisch ist, dass die Weiterleitung nur manche Besucher trifft, zum Beispiel nur Handys oder nur Leute, die über Google kommen. Deshalb siehst du selbst oft nichts. Mit den Tests unten findest du es in einer Viertelstunde heraus.
Warum sehe ich die Weiterleitung selbst nicht?
Der eingeschleuste Code entscheidet bei jedem Aufruf, ob er umleitet. Er schaut dabei auf ein paar Merkmale, die jeder Browser mitschickt:
- Das Gerät. Viele dieser Hacks leiten nur Handys um. Wer am Schreibtisch nachsieht, bekommt die normale Seite.
- Die Herkunft. Der Browser verrät der Website, von welcher Seite der Besucher kommt. Oft trifft es nur Besucher aus der Google-Suche. Wer die Adresse direkt eintippt, merkt nichts.
- Der erste Besuch. Manche Varianten leiten jeden Besucher nur einmal um und merken sich das in einem Cookie, also einer kleinen Notiz im Browser.
- Angemeldete Admins. Wer im WordPress-Admin eingeloggt ist, wird oft verschont.
Für den Angreifer hat das einen klaren Zweck. Je später der Betreiber den Hack bemerkt, desto länger verdient er an den umgeleiteten Besuchern.
Wie prüfe ich, ob meine Website umleitet?
- Mit dem Handy über Google. Schalte am Handy das WLAN aus, damit du über das Mobilfunknetz gehst. Öffne ein privates Browserfenster, such bei Google nach dem Namen deiner Firma oder deines Vereins und tipp auf das Suchergebnis. Wiederhol das in einem neuen privaten Fenster, damit es wieder als erster Besuch zählt.
- Mit der site:-Suche. Gib bei Google
site:deine-domain.deein. Google zeigt dann alle Seiten deiner Domain, die es kennt. Blätter ein paar Ergebnisseiten durch. Seiten mit japanischen Schriftzeichen, Potenzmitteln, Casino-Werbung oder billigen Markenartikeln hast du nicht selbst angelegt. - In der Google Search Console. Das ist ein kostenloser Dienst von Google für Website-Betreiber. Im linken Menü gibt es den Bericht „Sicherheitsprobleme“. Steht dort ein Fund, hat Google den Hack schon bemerkt. Sieh in den Einstellungen auch nach, wer als Inhaber eingetragen ist. Angreifer tragen sich dort gern selbst ein.
- Mit dem Website-Check. Der kostenlose Website-Check zeigt unter „Weiterleitungskette“, ob deine Startseite weiterleitet und wohin. Er gibt sich als Prüfprogramm zu erkennen. Weiterleitungen, die nur Handys oder Google-Besucher treffen, sieht er deshalb nicht. Für die gibt es den Befehl im Kasten am Ende.
- Alle Tests unauffällig: Ein Hack ist unwahrscheinlich. Frag nach, auf welchem Gerät und über welchen Weg der Besucher umgeleitet wurde, und teste genau so.
- Ein Test schlägt an: Die Website ist sehr wahrscheinlich kompromittiert, also von Fremden verändert. Lies weiter.
Wo steckt die Weiterleitung meistens?
| Stelle | Was du dort findest |
|---|---|
| .htaccess | Eine Steuerdatei des Webservers im Hauptordner der Website. Der Punkt am Anfang macht sie in vielen FTP-Programmen unsichtbar. Verdächtig sind Zeilen mit RewriteCond, die nach HTTP_USER_AGENT (dem Gerät) oder HTTP_REFERER (der Herkunft) fragen und auf eine fremde Adresse zeigen. |
| Veraltete Plugins und Themes | Hier kommen Angreifer meist herein. Oft liegt der Schadcode danach in Theme-Dateien wie header.php oder functions.php oder in einer index.php. |
| Datenbank | Ein Stück JavaScript in Beiträgen, Widgets oder Einstellungen, das Handy-Besucher umleitet. Es fällt beim Blick auf die Dateien nicht auf. |
| Neue Admin-Konten | Ein Konto mit Admin-Rechten, das keiner kennt. Damit kommt der Angreifer auch nach einem Passwortwechsel wieder rein. |
Was tun, wenn die Website gehackt ist?
- Die ganze Website bereinigen. Wer nur die Weiterleitung entfernt, hat sie oft nach wenigen Tagen wieder. Angreifer hinterlassen häufig eine Hintertür, also eine versteckte Datei, über die sie zurückkommen.
- Alle Zugänge ändern. Das Kundenmenü beim Hoster, FTP, die Datenbank und jedes Admin-Konto der Website. Unbekannte Admin-Konten löschen.
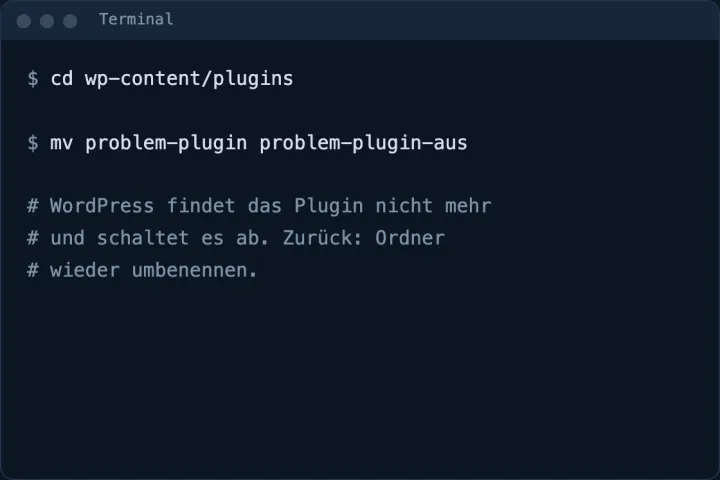
- Die Lücke schließen. WordPress, Plugins und Themes aktualisieren. Was nicht gebraucht wird, ganz löschen. Ein deaktiviertes Plugin liegt weiter auf dem Server.
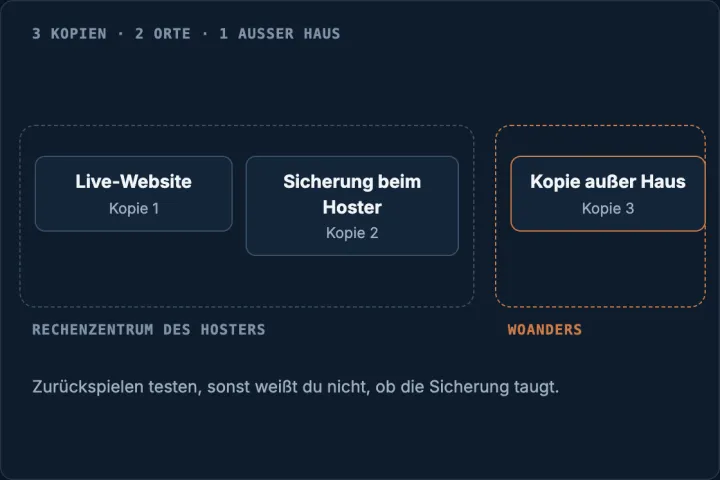
- Eine saubere Sicherung einspielen, falls es eine gibt, die älter ist als der Hack. Danach sofort aktualisieren, denn die alte Sicherung enthält auch die alte Lücke. Wie gute Sicherungen aussehen, steht unter Website-Backup richtig machen.
- Bei Google eine erneute Prüfung beantragen. Hat die Search Console ein Sicherheitsproblem gemeldet, klickst du im Bericht „Sicherheitsprobleme“ auf „Überprüfung anfordern“ und beschreibst kurz, was du bereinigt hast. Laut Google dauert die Prüfung einige Tage bis mehrere Wochen.
Bei einem Forum läuft die Suche ähnlich, nur an anderen Stellen. Wie so eine Prüfung bei einem WoltLab-Forum aussieht, steht im Artikel WoltLab-Forum sicher halten.
Typische Fehler nach einem Hack
Nur am eigenen Rechner testen. Vom Schreibtisch aus sieht die Seite oft sauber aus. Teste immer auch mit dem Handy im Mobilfunk und über eine Google-Suche.
Nur das WordPress-Passwort ändern. Hat der Angreifer das Passwort für FTP oder die Datenbank, kommt er weiter an alles heran.
Die Sicherung einspielen und fertig. Ohne Update steht dieselbe Lücke wieder offen, und der nächste automatische Angriff findet sie.
Zu früh bei Google melden. Findet Google bei der Prüfung noch Reste, bleibt die Warnung stehen und die nächste Prüfung dauert wieder.
Häufige Fragen
Woran erkenne ich, dass meine Website gehackt wurde?
⌄
Woran erkenne ich, dass meine Website gehackt wurde?
Typische Hinweise sind Weiterleitungen auf fremde Seiten, unbekannte Seiten bei einer Google-Suche mit site:, eine Warnung im Bericht „Sicherheitsprobleme“ der Google Search Console und Admin-Konten, die niemand kennt. Oft fällt es zuerst Besuchern auf, die über das Handy kommen.
Warum leitet meine Website nur auf dem Handy weiter?
⌄
Warum leitet meine Website nur auf dem Handy weiter?
Der eingeschleuste Code prüft, mit welchem Gerät jemand kommt. Der Betreiber sitzt meist am Rechner und bekommt die normale Seite zu sehen. So bleibt der Hack länger unbemerkt.
Reicht es, die Weiterleitung zu löschen?
⌄
Reicht es, die Weiterleitung zu löschen?
Meistens nicht. Angreifer hinterlassen häufig eine Hintertür, also eine versteckte Datei, über die sie wieder hereinkommen. Ohne geänderte Zugänge und geschlossene Lücke ist die Weiterleitung oft nach kurzer Zeit zurück.
Hilft ein Sicherheits-Plugin?
⌄
Hilft ein Sicherheits-Plugin?
Ein Scanner findet bekannte Muster von Schadcode. Neue oder gut versteckte Hintertüren übersieht er manchmal. Meldet er nichts, heißt das deshalb nicht, dass die Seite sauber ist.
Wie lange dauert die erneute Prüfung durch Google?
⌄
Wie lange dauert die erneute Prüfung durch Google?
Laut Google einige Tage bis mehrere Wochen. Den Antrag stellst du in der Search Console im Bericht „Sicherheitsprobleme“ über „Überprüfung anfordern“, erst nachdem alles bereinigt ist.
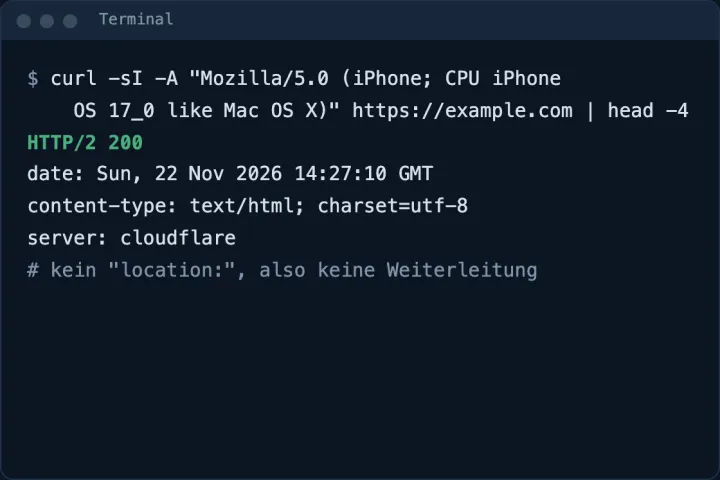
Dieser Befehl ruft deine Seite auf und gibt sich dabei als iPhone aus. -s unterdrückt die Fortschrittsanzeige, -I holt nur die Kopfzeilen der Antwort, -A setzt die Gerätekennung:
curl -sI -A "Mozilla/5.0 (iPhone; CPU iPhone OS 17_0 like Mac OS X)" https://deine-domain.deSteht in der Antwort eine Zeile location: mit einer fremden Adresse, leitet der Server Handys um. Mit -e https://www.google.com/ zusätzlich gibst du dich als Besucher aus der Google-Suche aus. Weiterleitungen per JavaScript zeigt das nicht. Die findest du, indem du ohne -I die ganze Seite holst und nach location suchst. Kürzlich geänderte PHP-Dateien listet find . -name "*.php" -mtime -14 im Hauptordner auf.
Wenn du dich um Updates und Kontrolle nicht selbst kümmern willst: Was ich bei der laufenden Betreuung einer Website übernehme, steht unter Webseitenpflege.
Zum Kontakt